El primero en informar sobre esto fue el canal de Telegram GTO o GTFO de TyleRM:
Se ha descubierto que circulan virus de poker.
Aquí tienen un archivo .bat (NdE: un archivo que se puede descargar desde el enlace de arriba) de Mobius Poker.
Ejecútenlo. Especialmente quienes juegan cash. Especialmente quienes juegan high stakes.
Si encuentran un Mesh Agent (NdE: un software que proporciona acceso remoto a una PC y permite ver las cartas del oponente) en su ordenador, deben eliminarlo. Resulta que bastantes jugadores de high stakes están infectados.
Unas horas más tarde, Avr0ra escribió una larga publicación con detalles:
— Terribles noticias para los jugadores de cash de límites altos: más de 10 (y quizás incluso más) regs fueron estafados por varios millones de dólares en GG, ACR y Coin.
El tramposo (muy probablemente un grupo) instaló de alguna manera su software espía a muchos regs diferentes y obtuvo acceso a la pantalla de estos jugadores.
El estafador fue lo suficientemente astuto como para evitar ser detectado de inmediato y pasó meses cazando a aquellos regulares a los que había logrado instalarle el troyano.
Al final, lograron desenmascararlo (a veces era codicioso y se delataba, y además, mostraba tan buenos resultados que empezaron a investigarlo y encontraron un patrón: todo el dinero lo había ganado a determinados regulares y había jugado más del 90% de sus manos justamente contra ellos en las mesas, es decir, los seleccionaba deliberadamente, y después encontraron al Troyano en sí).
Casi con seguridad, el troyano se distribuyó a través de algún software de poker (probablemente incluso mediante varios métodos), un tracker o un programa para organizar las mesas. También lo propagaron mediante correos electrónicos de phishing. En resumen, trabajaban en todos los frentes.
Parece que lo instalaron a través de Intuitive Tables (similar a Jurojin), pero quizás también a través de otros (es posible que exista una conspiración con los desarrolladores).
El troyano en sí se llama Mesh Agent (pueden buscar el proceso, o sus rastros, en su equipo).
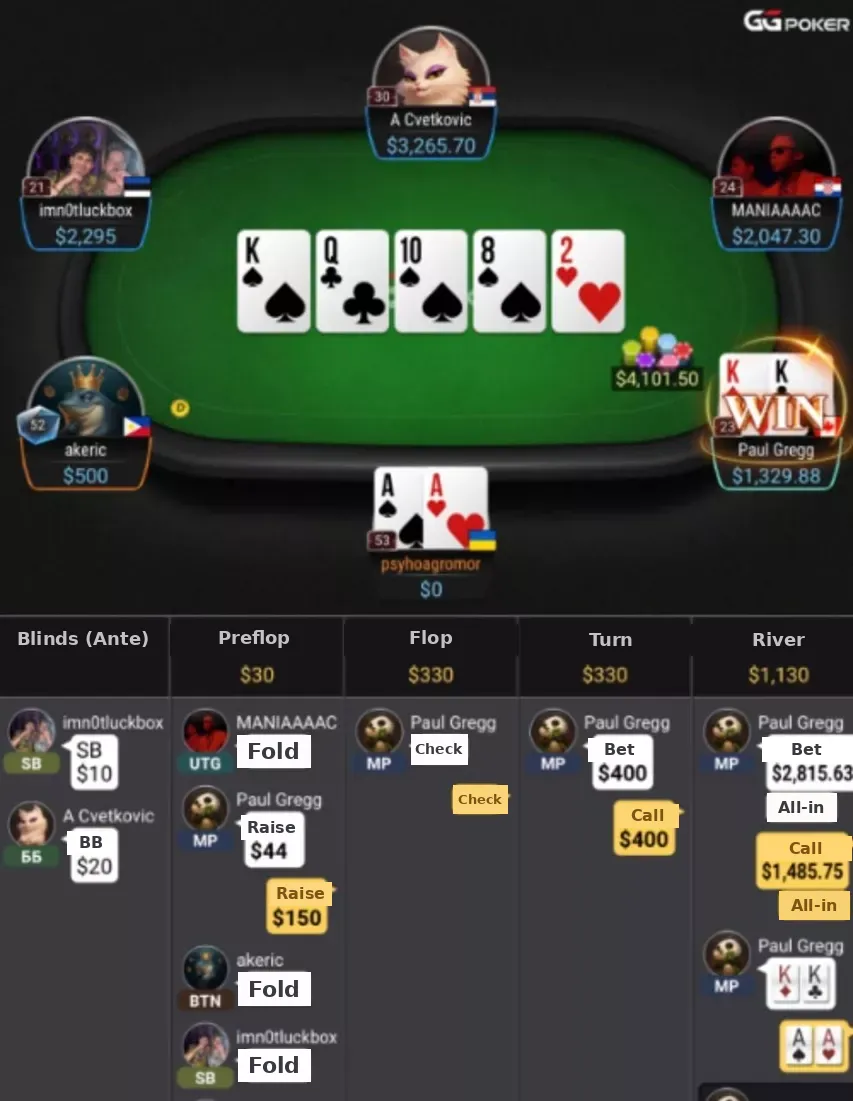
Los principales nicks del tramposo en ACR y su nombre real en GG (junto con la mano delatora) en capturas de pantalla:


Pocos saben aprender de los errores ajenos, pero pueden intentarlo (probablemente habría que eliminar de tu PC de trabajo todo software relacionado con el poker que no sea de código abierto).
Resulta sorprendente que utilizaran el poker (el dinero, claro, no es poco de todos modos), pero si tenían la capacidad de implantar troyanos, ¿por qué no robaron criptomonedas o se dedicaban a hackeos más globales? Claro que todas estas son preguntas retóricas.
— Esta mano con reyes es un ejemplo de cómo no estaba jugando de forma completamente estúpida, sino que también intentaba no ser atrapado por el servicio de seguridad de la sala — explicó Aleksei en los comentarios.
— ¿Y quién lo encontró, los trabajadores estafados o el Servicio de Seguridad? — preguntó Bagrovy Grekhometr.
— Los trabajadores, obvio.
— ¿En NL10 no se puede ganar ni con trampas? — señalaron los comentaristas.

Gleb "psyhoagromor" Kovtunov, cuya mano se publicó en la captura de pantalla, contó en los comentarios que probablemente fue quien más perdió a manos del estafador:
— Llevo desde abril, en conversaciones privadas, acusando a Paul Greg de hacer trampas. La mano de arriba no es muy representativa sin contexto (pero cuando alguien no puede perder contra ti más de 30 bb y siempre toma líneas y sizings perfectos contra cualquier mano, te sientes como si estuvieras en un carrousel del absurdo). Hace un mes, me añadieron al grupo de high stakes anti-RTA e inmediatamente publiqué mis sospechas contra él. Dos días después, se llevó el jackpot 😂 y no volvió a aparecer en las mesas. Supongo que, como podía ver mi pantalla, también vio la conversación. Lo más probable es que estuviera retirando todo el dinero y borrando las huellas; de casi todos a los que engañó, él borró personalmente este mesh de las computadora, pero los rastros de todas formas quedaron.
— ¿Cuántas manos jugaste con el tramposo? Y, si no es un secreto, ¿cuánto ganó?
— Muchas manos, creo que soy uno de los mayores perdedores contra él. Él sólo vio las cartas de los que tenían el troyano, y esta es una de las razones por las que el Servicio de Seguridad no podía identificarlo.
— Contra mí, Paul Greg es el máximo ganador en GG. ¡Yo tenía instalado el mesh! — contó otro jugador en los comentarios de la noticia.
Y en los comentarios del canal de TyleRM apareció otra víctima.
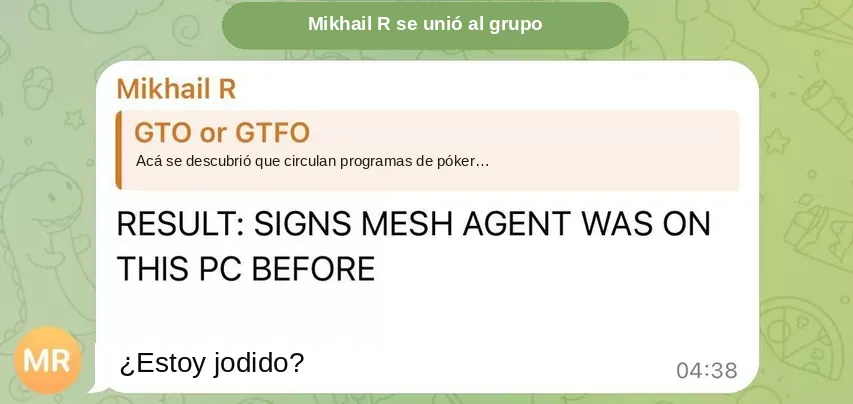
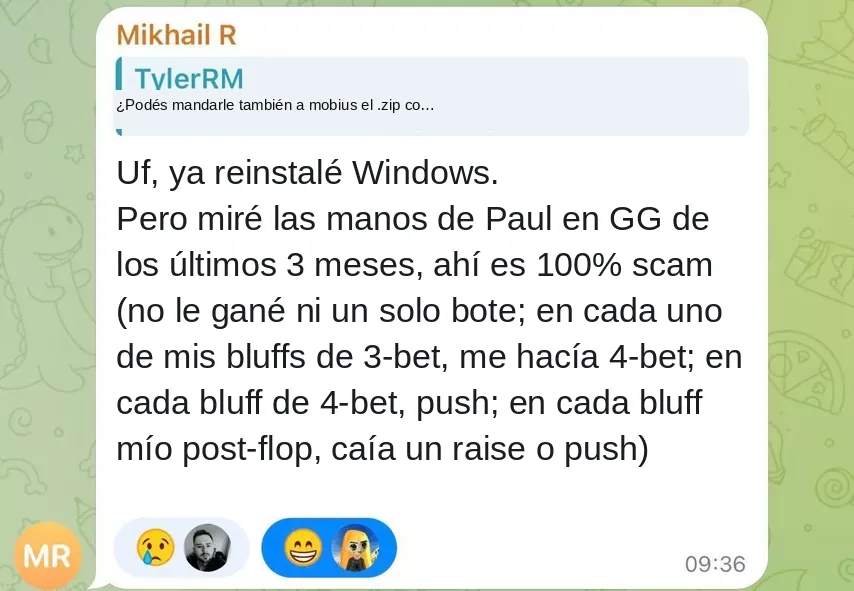
— Me pregunto si hay información sobre cómo la persona logró burlar los antivirus, o por qué el antivirus no reaccionaba en absoluto frente a ante este software — preguntó Elendil.
— Por ahora, yo no culparía específicamente al software de poker — respondió Gleb —. Lo interesante es que MeshAgent en sí es un software legítimo de acceso remoto y, a juzgar por lo que encontramos en las computadoras infectadas, es posible que los antivirus no pudieran reaccionar en absoluto. Por ejemplo, en mi equipo estuvo funcionando durante bastante tiempo y Defender no lo detectaba como una amenaza.
Por eso ahora la pregunta principal ya no es qué software instalamos, sino cómo el atacante obtuvo inicialmente la capacidad de instalar MeshAgent. Una vez que se aclare el vector de infección, ahí podremos sacar conclusiones sobre si se trató de algún software de poker de terceros, phishing, un exploit o alguna otra cosa.
Otro punto importante: ya salió a la luz una historia bastante sospechosa relacionada con un software de selección de mesas y con artefactos/lógica encontrados en él, relacionados con la identificación de jugadores concretos. Por lo tanto, no descartaría por completo un software de poker de terceros como una posible vía de infección.
Pero yo, por ejemplo, nunca tuve este software en particular, y aun así se detectó MeshAgent en mi computadora. Por lo tanto, es muy posible que haya habido múltiples vectores de infección, o simplemente que todavía no hayamos encontrado la fuente común.
Uno de los colegas de TyleRM escribió que los datos del estafador ya fueron entregados al FBI y a otras agencias.

No existen muchos ejemplos de tramposos en el poker que hayan sido procesados formalmente, pero sí existen.
El ejemplo más conocido es el de Peter Jepsen, que fue condenado a tres años de prisión en Dinamarca.
En CoinPoker, Paul Gregg jugaba bajo el nick Europe.
Lorem publicó una captura de pantalla de una publicación de Patrick Leonard, en la que escribe que fue baneado de CoinPoker hace dos años.

— Hace aproximadamente dos años, nuestro equipo de seguridad descubrió a un jugador realizando una actividad ilegal. Fue baneado y se le confiscaron $100,000. No existe un castigo tan severo por usar GTOWizard o algo parecido.
El tipo se lo tomó muy mal, presentó una queja ante la comisión de juego, realmente quería recuperar su dinero e insistió en su inocencia.
La sala estaba preparada para algo así, teníamos todas las pruebas y estábamos listos para ir a juicio. Pero después de eso, se quedó callado.
El nombre con el que estaba registrada la cuenta… Paul Gregg.
Se indemnizó a las víctimas con esos $100k, una de ellas era Nacho (NdE: lo más probable es que se trate del top reg Ignacio "Nacho124441" Moron), él puede confirmarlo.
En Coin jugaba bajo el nick Europe.
Esta es información muy, muy sensible, la comparto porque creo que en momentos como estos, la comunidad debe unir fuerzas, incluso si las salas no quieren compartir información por razones legales.
Por lo que entiendo, ya no podrá jugar en GG, a menos que esté confabulado con la propia sala o que su equipo de seguridad sea completamente incompetente.
Boris Grabowski quedó asombrado por el descuido de los estafadores:
— Sobre la historia de los hackers (es más probable que se trate de un trabajo en equipo que de una persona sola), resulta sorprendente que trabajaran con diligencia y lograran un gran volumen de trabajo (emails de phishing, sitios web falsos, hackeo de la mayor parte del software de poker), pero que al mismo tiempo no se preocuparan demasiado por su propia seguridad. Fue bastante fácil establecer la identidad y la residencia del titular de la cuenta (y jugaba con su propio nombre en todos los sitios). Ni siquiera ocultó que vivía prácticamente enfrente de las oficinas de GG (aunque el papel de GG en este caso no está claro). También conseguimos obtener mucha información sobre el proceso a través de los logs de Windows, que no se preocuparon por limpiar. Sólo cuando se desató el revuelo en redes sociales empezaron a borrar todo lo que pudieron de las computadoras de las víctimas.
Todo esto demuestra que, dada la actitud actual de las salas y la ley hacia este tipo de estafadores, se sienten seguros en cuanto a las consecuencias.
Los detalles del caso y todas las novedades se pueden encontrar en los canales GTO or GTFO y A-Game, ambos en ruso.
La noticia aún no se ha difundido públicamente en la comunidad internacional. La mayor parte del debate se desarrolla en grupos cerrados de regulares de high stakes. Anoche se abrió un hilo en 2+2 con una traducción literal del post de A-Game, pero aún no generó mucha repercusión.
https://forumserver.twoplustwo.com/misc.php?do=tpt-new-forum&destination=%2FNews-Views-and-Gossip%2F13ytv%2FScary-News
GipsyTeam seguirá de cerca esta noticia a medida que se desarrolle.